مناقشات موسعة حول تطبيق قانون حماية البيانات الشخصية في مصر خلال CAISEC’26
شهدت فعاليات مؤتمر ومعرض أمن المعلومات والأمن السيبراني CAISEC’26 جلسة نقاشية موسعة تحت عنوان: “ما بعد الامتثال للأمن السيبراني: التطبيق العملي لقانون حماية البيانات الشخصية في مصر”، وذلك في إطار الاستعدادات لتفعيل القانون بشكل كامل في نوفمبر 2026.
وتناولت الجلسة أبرز التحديات المرتبطة بـ قانون حماية البيانات الشخصية في مصر، وسبل تعزيز جاهزية المؤسسات للامتثال لمتطلباته في مواجهة التهديدات السيبرانية المتزايدة.
الإطار القانوني والتقني لقانون حماية البيانات الشخصية
استعرض الدكتور زياد بهاء الدين، الشريك المؤسس لشركة طيبة للاستشارات، الجوانب القانونية والتقنية الخاصة بـ قانون حماية البيانات الشخصية المصري، مؤكدًا أهمية جاهزية المؤسسات لتطبيق متطلبات القانون قبل بدء تنفيذه الفعلي.
وشدد على أن الامتثال الفعلي يتطلب بناء منظومة واضحة لحوكمة البيانات داخل المؤسسات، بما يضمن إدارة البيانات بشكل آمن ومتوافق مع التشريعات المحلية والدولية.
متطلبات الامتثال ونقل البيانات عبر الحدود
أكد إسماعيل رمضان، الشريك والمستشار القانوني والتنظيمي بشركة Thebes Consultancy، أن القانون سيدخل حيز التطبيق الكامل في نوفمبر 2026، موضحًا أن الامتثال يتطلب إعداد خريطة دقيقة لتدفقات البيانات داخل المؤسسات وخارجها.
وأشار إلى أن نقل البيانات الشخصية عبر الحدود يستلزم التأكد من أن الدولة المستقبلة توفر مستوى حماية مماثل للقانون المصري، على غرار ما هو معمول به في دول الاتحاد الأوروبي.
كما شدد على ضرورة الحصول على موافقة صريحة من أصحاب البيانات قبل أي عملية نقل أو معالجة، إلى جانب تنظيم أنشطة التسويق الرقمي المعتمد على البيانات الشخصية وفق ضوابط صارمة.
دور مسؤول حماية البيانات (DPO) في تعزيز الامتثال
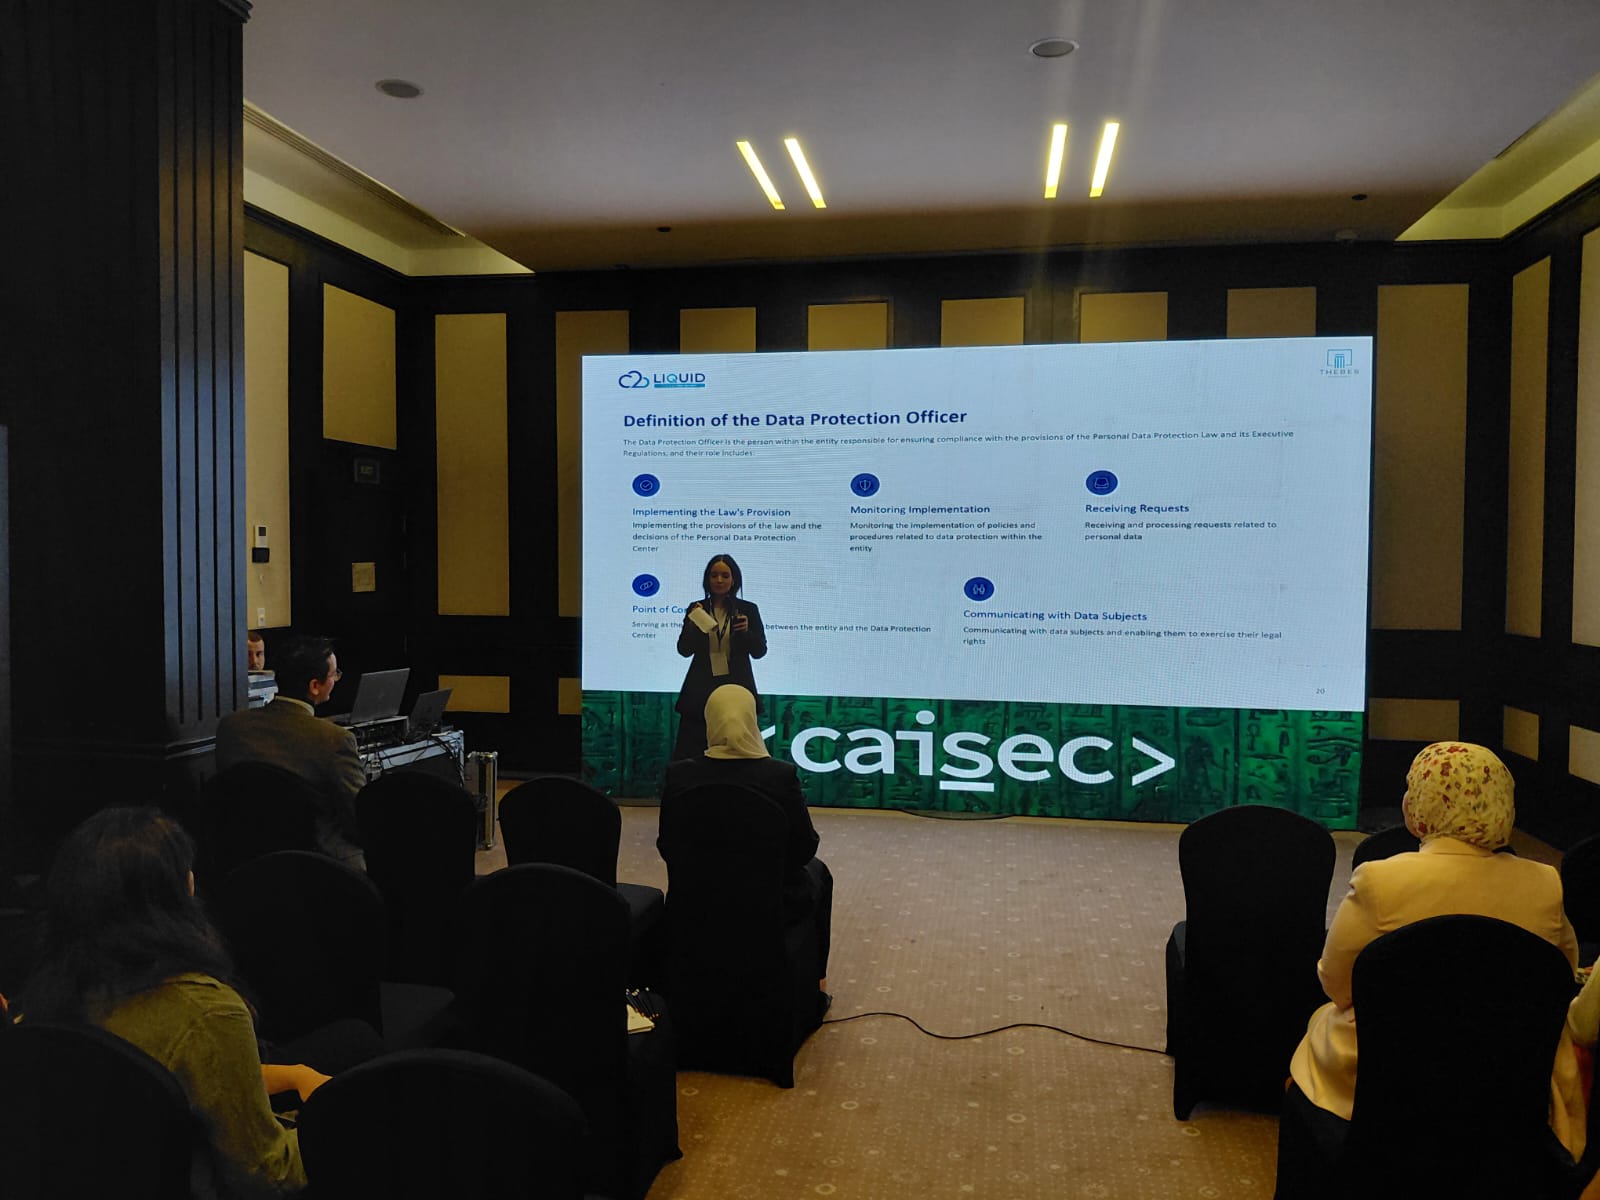
أوضحت مريم الهواري، المستشار القانوني والتشريعي بشركة طيبة للاستشارات، أن مسؤول حماية البيانات (DPO) يعد عنصرًا محوريًا في منظومة الامتثال داخل المؤسسات.
وأشارت إلى أن مهامه تشمل تقييم المخاطر المرتبطة بالبيانات، ووضع خطط إدارتها، والإشراف على برامج التدريب والتوعية للموظفين، بالإضافة إلى استقبال الشكاوى والطلبات المتعلقة بالبيانات الشخصية ومتابعتها.
وأكدت أن تعزيز دور مسؤول حماية البيانات يسهم في بناء الثقة داخل المؤسسات ورفع مستوى الأمان السيبراني وحماية البيانات.
الدمج بين التكنولوجيا والسياسات التنظيمية لحماية البيانات
من جانبها، أكدت هدير لبيب، مدير الحوكمة والمخاطر والامتثال لمنطقة الشرق الأوسط وشمال أفريقيا بشركة Liquid C2، أن المرحلة المقبلة تتطلب استعدادًا جادًا لتطبيق قانون حماية البيانات الشخصية في مصر من خلال الدمج بين الحلول التقنية والسياسات التنظيمية.
واستعرضت نماذج وتجارب عملية في حوكمة البيانات وإدارتها على المستويين الداخلي والخارجي، مشيرة إلى أهمية نشر الوعي باعتباره أحد أهم ركائز نجاح منظومة حماية البيانات.
التوعية الرقمية كركيزة أساسية للأمن السيبراني
اختتمت الجلسة بالتأكيد على أن حملات التوعية المستمرة، مثل تلك التي تنفذها البنوك للتحذير من مشاركة البيانات مع جهات غير موثوقة، تمثل نموذجًا مهمًا لتعزيز ثقافة الأمن السيبراني وحماية البيانات الشخصية.
وشدد المشاركون على أن رفع الوعي المجتمعي يعد عنصرًا أساسيًا في نجاح تطبيق القانون وترسيخ ممارسات الاستخدام الآمن للبيانات في العصر الرقمي.