جلسة متخصصة تناقش مستقبل الأمن السيبراني واستمرارية الأعمال
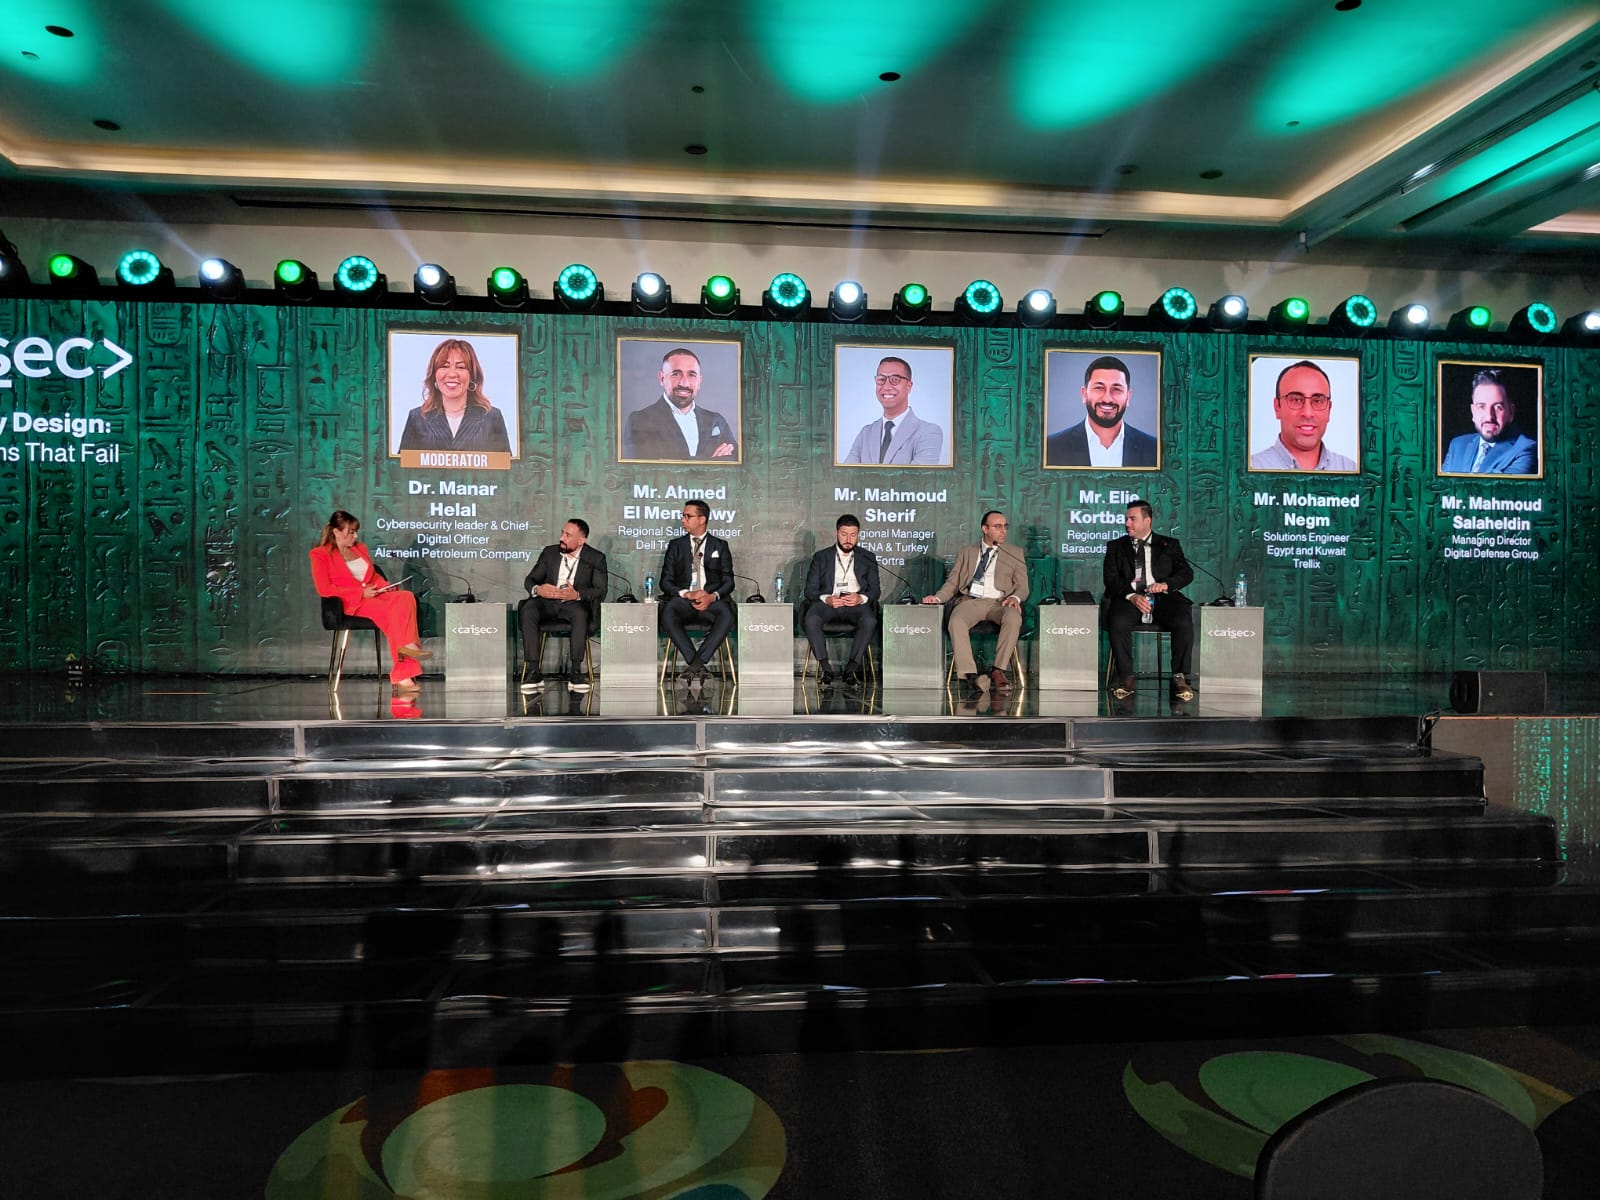
ناقش المشاركون في مؤتمر ومعرض أمن المعلومات والأمن السيبراني CAISEC’26 خلال جلسة بعنوان «المرونة بالتصميم: بناء أنظمة تفشل بأمان»، أهمية تعزيز جاهزية المؤسسات لمواجهة التهديدات السيبرانية من خلال تطوير أنظمة رقمية قادرة على الاستمرار والتعافي السريع عند التعرض للهجمات أو الأعطال التقنية.
وأدارت الجلسة الدكتورة منار هلال، قائدة الأمن السيبراني والرئيس التنفيذي الرقمي بشركة العلمين للبترول، بمشاركة نخبة من خبراء الأمن السيبراني والتكنولوجيا، الذين استعرضوا أحدث الممارسات العالمية لتعزيز المرونة السيبرانية داخل المؤسسات.
ركائز الأمن السيبراني: التكنولوجيا والإنسان والعمليات
وأكد أحمد المنشاوي، مدير المبيعات الإقليمي بشركة Dell Technologies، أن ضمان استمرارية الأعمال أثناء الأزمات يُعد من أهم مسؤوليات فرق الأمن السيبراني، مشيرًا إلى أن التكنولوجيا والعنصر البشري والعمليات الأمنية تمثل الركائز الأساسية الثلاث لمواجهة التحديات الرقمية المتزايدة.
وشدد على أهمية الاستعداد المسبق للمخاطر السيبرانية قبل وقوعها، باعتباره عنصرًا حاسمًا في تقليل حجم الخسائر وضمان سرعة التعافي.
توزيع البنية التحتية لتعزيز الحماية الرقمية
من جانبه، أوضح محمود شريف غانم، المدير الإقليمي لمنطقة الشرق الأوسط وتركيا بشركة Fortra، أن توزيع البنية التحتية الرقمية على بيئات متعددة يسهم في تعزيز مستويات الحماية وتقليل تأثير أي اختراق أو عطل محتمل، بما يدعم استقرار الأنظمة الرقمية داخل المؤسسات.
سرعة التعافي.. العامل الحاسم في مواجهة الهجمات
وقال إيلي كورتباوي، المدير الإقليمي لشركة Barracuda Networks، إن جميع المؤسسات معرضة لأنماط متشابهة من الهجمات السيبرانية، إلا أن الفارق الحقيقي يكمن في سرعة الاستجابة والتعافي.
وأكد أهمية نشر الوعي الأمني بين الموظفين باعتبارهم خط الدفاع الأول، إلى جانب تطوير قدرات الاستجابة السريعة للحوادث، مشيرًا إلى أن عامل الوقت يمثل عنصرًا حاسمًا في احتواء الهجمات السيبرانية.
وأضاف أن امتلاك رؤية شاملة للبنية الرقمية وفهم مسارات الهجمات يساعد المؤسسات على تحديد أولويات الاستجابة بكفاءة أعلى.
المراقبة المستمرة أساس القرارات الأمنية الفعالة
وفي السياق ذاته، أكد محمد نجم، مهندس الحلول بشركة Trellix في مصر والكويت، أن الرؤية الشاملة عبر جميع نقاط الحماية تعد أساس اتخاذ القرارات الصحيحة في مواجهة التهديدات السيبرانية.
وأشار إلى ضرورة المراقبة المستمرة لكافة مراحل التشغيل والخدمات الرقمية لتعزيز القدرة على الاستجابة الفعالة للمخاطر الأمنية.
الجاهزية المسبقة وتعزيز “الثقة الصفرية”
بدوره، أوضح محمود صلاح الدين، المدير العام لشركة Digital Defense Group، أن الجاهزية المسبقة تمثل أحد أهم عناصر نجاح استراتيجيات الأمن السيبراني، سواء على مستوى العنصر البشري أو الأنظمة التقنية.
وشدد على ضرورة تحديث السياسات الأمنية بشكل مستمر لمواكبة تطور التهديدات، مؤكدًا أن الاستعداد المسبق للتعامل مع الاختراقات يجب أن يسبق وقوعها.
كما أكد أهمية تطبيق مفهوم «الثقة الصفرية (Zero Trust)»، وإدارة صلاحيات الوصول، والاحتفاظ بنسخ احتياطية مؤمنة للبيانات، باعتبارها ركائز أساسية لتعزيز مرونة المؤسسات واستمرارية أعمالها.
“أنظمة تفشل بأمان”.. ضرورة استراتيجية في عصر التهديدات السيبرانية
واتفق المشاركون في الجلسة على أن بناء أنظمة “تفشل بأمان” لم يعد خيارًا تقنيًا، بل ضرورة استراتيجية لضمان استمرارية الأعمال وحماية الأصول الرقمية، في ظل تصاعد الهجمات السيبرانية وتعقيد أساليبها على مستوى العالم.