جلسة نقاشية تناقش حوكمة الأمن السيبراني في عصر التحول الرقمي
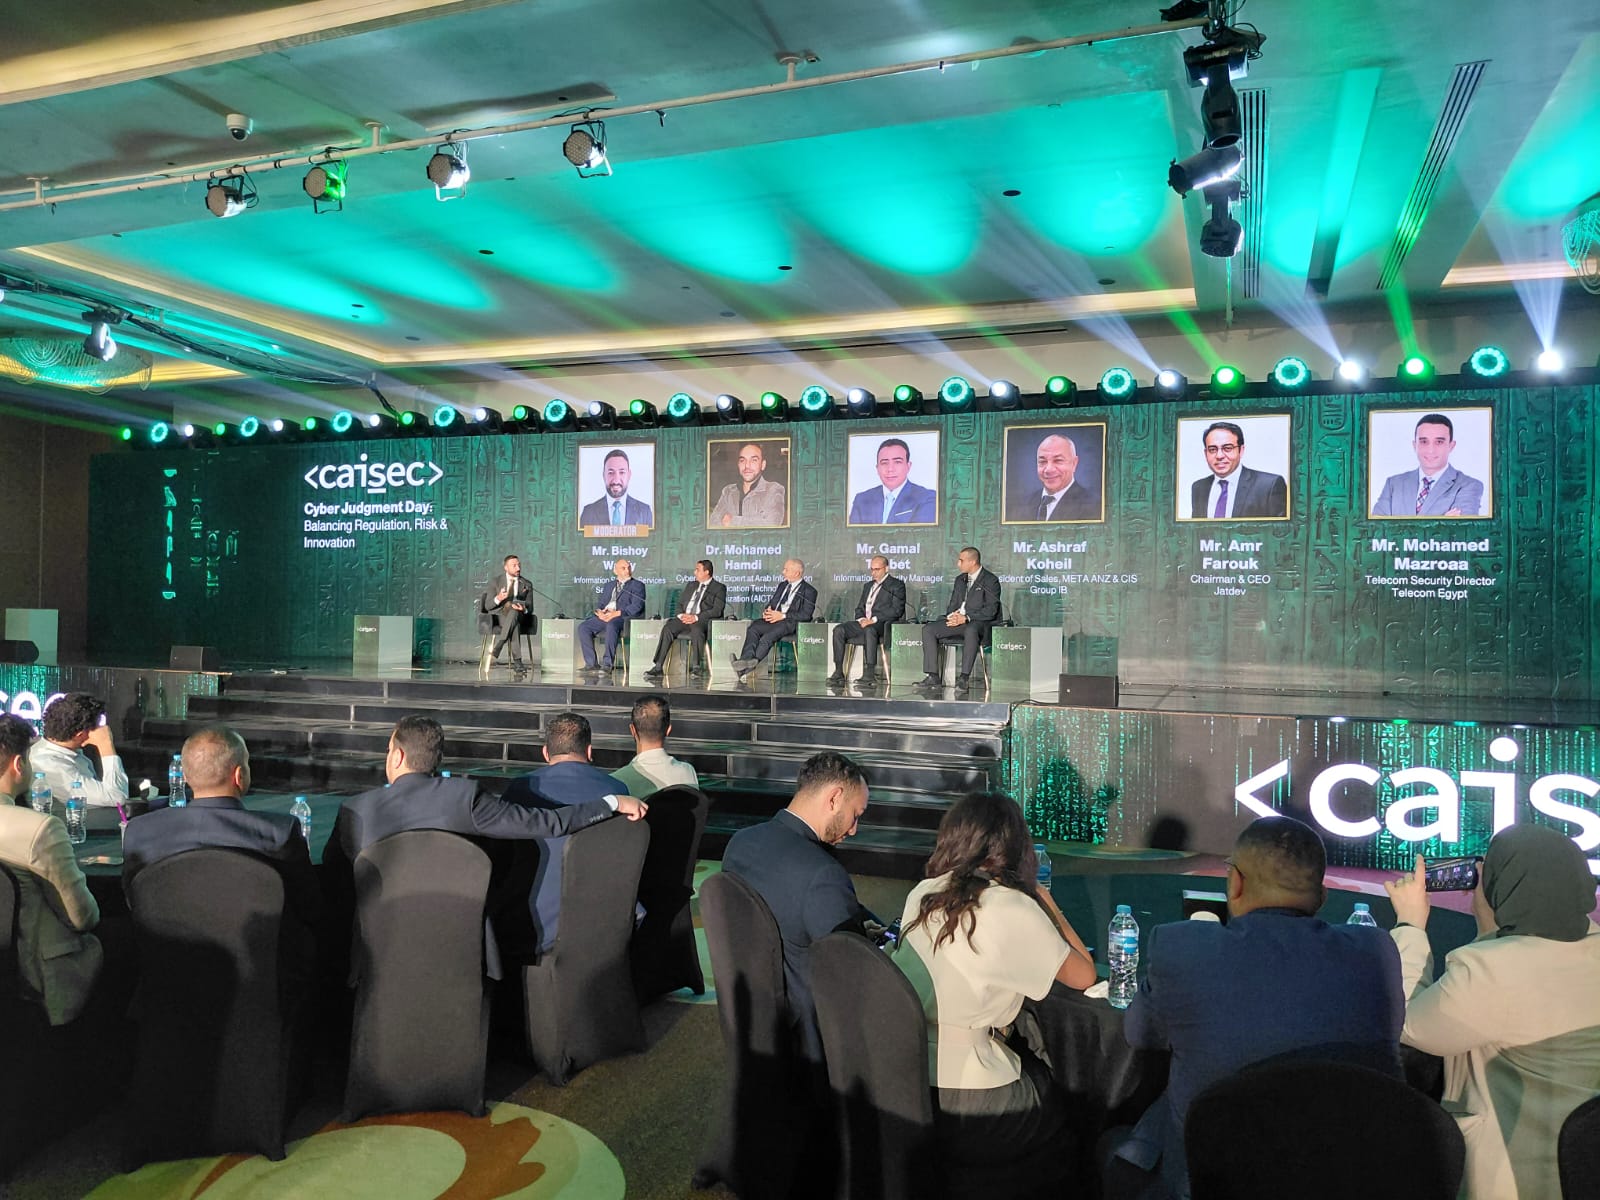
ناقشت إحدى جلسات مؤتمر ومعرض أمن المعلومات والأمن السيبراني CAISEC 2026، في نسخته الخامسة، قضية “الحوكمة السيبرانية: الموازنة بين التنظيم والمخاطر والابتكار”، وذلك تحت رعاية دولة رئيس مجلس الوزراء الدكتور مصطفى مدبولي، وبدعم من وزارة الاتصالات وتكنولوجيا المعلومات في مصر.
وسلطت الجلسة الضوء على التحديات المتزايدة التي يفرضها كل من الذكاء الاصطناعي والحوسبة السحابية على منظومة الأمن السيبراني، وضرورة إعادة ضبط المسؤوليات بين مختلف الأطراف لضمان بيئة رقمية آمنة ومرنة تدعم الابتكار.
التكنولوجيا وحدها لا تكفي.. العنصر البشري هو محور الأمن السيبراني
أكد بيشوي وصفي، مدير أول خدمات أمن المعلومات بشركة Cyshield ومدير الجلسة، أن التكنولوجيا أصبحت جزءًا أساسيًا من جميع القطاعات، إلا أن التحدي الحقيقي لا يكمن في التقنية نفسها، بل في كيفية تطبيقها ودور العنصر البشري داخل المؤسسات.
وأشار إلى أن سياسات التشغيل والاستراتيجيات الداخلية تلعب دورًا حاسمًا في تحديد مدى فاعلية منظومة الأمن السيبراني، وليس الاعتماد على الأدوات التقنية فقط.
الامتثال والمرونة أساس الحماية الرقمية
وقال الدكتور محمد حمدي، خبير الأمن السيبراني في AICTO، إن الامتثال للمعايير الدولية للأمن السيبراني يمثل أحد أهم ركائز الحماية الرقمية، إلى جانب تعزيز المرونة السيبرانية داخل المؤسسات.
وأضاف أن الحفاظ على جاهزية الأنظمة يتطلب يقظة مستمرة تجاه المخاطر المحتملة، وتطبيق أفضل الممارسات العالمية لضمان حماية البنية التحتية الرقمية.
الحوسبة السحابية وتحديات تحديد المسؤوليات
من جانبه، أوضح جمال ثابت، مدير أمن المعلومات في شركة eFinance، أن الحوسبة السحابية أصبحت تطورًا طبيعيًا في مسار التحول الرقمي، وحققت انتشارًا واسعًا خلال السنوات الأخيرة.
إلا أنه أشار إلى أن هذا النموذج أفرز تحديات تنظيمية مهمة، أبرزها تحديد المسؤوليات بين مزودي الخدمة والمستخدمين، مؤكدًا أن وضوح الأدوار والصلاحيات يعد عنصرًا أساسيًا لضمان أمن بيئات الحوسبة السحابية، خاصة في التطبيقات المرتبطة بالأمن السيبراني.
Group-IB: الأمن السيبراني يعكس نضج المؤسسات
وفي السياق ذاته، قال أشرف كحيله، نائب رئيس المبيعات في Group-IB لمنطقة الشرق الأوسط وتركيا، إن الأمن السيبراني لم يعد مجرد إجراءات تقنية، بل أصبح مؤشرًا على مستوى نضج المؤسسات وقدرتها على الاستجابة للمخاطر.
وأكد أن بناء منظومة أمن سيبراني فعالة يتطلب خطة متكاملة تشمل الجوانب التقنية والتشغيلية، إلى جانب العنصر البشري، مشددًا على أنه لا يوجد نظام محصن بنسبة 100%، مما يجعل الأمن السيبراني عملية مستمرة تحتاج إلى تحديث وتطوير دائم.
الذكاء الاصطناعي يحتاج إلى أطر تنظيمية أكثر وضوحًا
وأشار المهندس عمرو فاروق، رئيس مجلس الإدارة والرئيس التنفيذي لشركة Jatdev، إلى أن هناك تطورًا ملحوظًا في التشريعات المنظمة للقطاع التكنولوجي، إلا أن مجال الذكاء الاصطناعي لا يزال بحاجة إلى مزيد من الأطر التنظيمية الواضحة.
وشدد على أهمية تعزيز التعاون المحلي والدولي لوضع قواعد تحكم استخدام الذكاء الاصطناعي، وتحدد المسؤوليات المرتبطة بتطبيقاته المختلفة، بما يضمن الاستخدام الآمن والمسؤول للتكنولوجيا.
الأمن السيبراني في القطاعات الحيوية واستمرارية الأعمال
وقال محمد مزرعة، مدير أول أمن الشبكات في الشركة المصرية للاتصالات، إن اعتماد القطاعات الحيوية في الدولة على خدمات الشركة يجعل من تطبيق أعلى معايير الأمن السيبراني أولوية قصوى.
وأكد أن تحقيق التوازن بين تقديم خدمات رقمية متكاملة وموثوقة وبين الحفاظ على مستويات عالية من الحماية يمثل أحد أهم تحديات المرحلة الحالية، خاصة في ظل تسارع عمليات التحول الرقمي.
CAISEC 2026 يناقش مستقبل الحوكمة السيبرانية
واختتمت الجلسة بالتأكيد على أن مستقبل الأمن السيبراني يعتمد على التكامل بين التنظيم والابتكار، في ظل توسع استخدام الذكاء الاصطناعي والحوسبة السحابية، وضرورة إعادة تعريف الأدوار والمسؤوليات داخل المنظومات الرقمية لضمان بيئة أكثر أمانًا واستدامة.