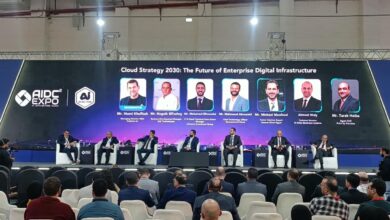
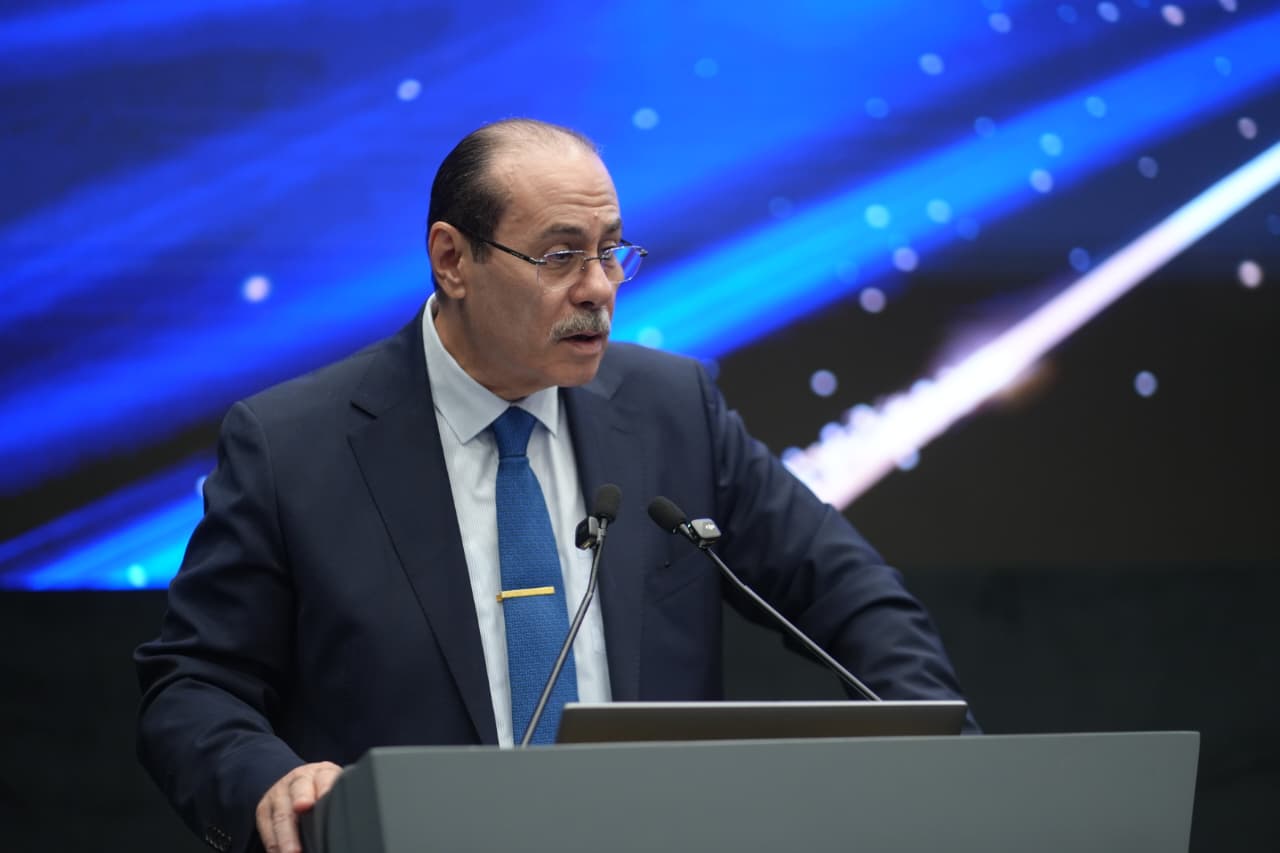
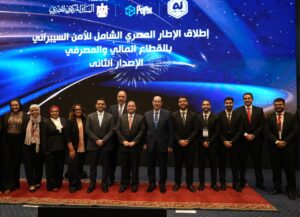
وجاء الإعلان خلال كلمة ألقاها طارق الخولي، نائب محافظ البنك المركزي المصري، نيابةً عن حسن عبد الله، محافظ البنك المركزي، استعرض خلالها جهود البنك المركزي لتعزيز منظومة الأمن السيبراني وحماية المؤسسات المالية، ومواكبة التهديدات الرقمية المتزايدة في ظل التوسع في الخدمات المصرفية الإلكترونية والتقنيات الحديثة.
واستهل الخولي كلمته بنقل تحيات محافظ البنك المركزي إلى المشاركين، مشيدًا باستمرار معرض «Cairo ICT» على مدار 30 عامًا، ودوره في دعم قطاع الاتصالات وتكنولوجيا المعلومات، وتعزيز الابتكار والتحول الرقمي في مصر والمنطقة، متمنيًا للمعرض مزيدًا من النجاح والتقدم خلال السنوات المقبلة.
البنك المركزي: الإصدار الثاني يعزز حماية القطاع المصرفي من الهجمات السيبرانية
أكد طارق الخولي أن الإصدار الثاني من الإطار الوطني للأمن السيبراني يمثل نقلة نوعية في أساليب الرقابة والتأمين السيبراني، حيث يعتمد على الانتقال من نماذج التقييم التقليدية إلى منهجية ديناميكية متعددة المراحل تستند إلى المخاطر الفعلية التي تواجه كل مؤسسة مالية.
وأوضح أن الإطار الجديد يربط المتطلبات والضوابط الأمنية بحجم أعمال المؤسسات وطبيعة أنشطتها ومستوى التهديدات التي تتعرض لها، بما يسهم في توجيه الاستثمارات المخصصة للأمن السيبراني بكفاءة أكبر، وتعزيز استقرار القطاع المالي وضمان استدامة خدماته.
وأشار إلى أن التحديات السيبرانية أصبحت من العوامل الرئيسية المؤثرة في قدرة المؤسسات المالية على مواصلة تقديم خدماتها، وهو ما يتطلب بناء منظومة متكاملة لإدارة المخاطر والاستجابة السريعة للهجمات، إلى جانب تعزيز التعاون وتبادل التحذيرات والمعلومات بين البنوك ومختلف مكونات القطاع المالي.
تدريبات عملية لمحاكاة الهجمات السيبرانية ورفع كفاءة فرق أمن المعلومات
وكشف الخولي عن توجه البنك المركزي المصري لتوفير برامج تدريبية متخصصة لفرق أمن المعلومات بالبنوك، تعتمد على المحاكاة العملية للهجمات السيبرانية، من خلال تقسيم المشاركين إلى فرق تتولى تنفيذ الهجمات وأخرى تعمل على اكتشافها والتصدي لها.
وأكد أن البنك المركزي يستهدف إتاحة هذه التدريبات مجانًا للمؤسسات المصرفية، بهدف قياس مستوى جاهزيتها، واكتشاف نقاط الضعف والفجوات الأمنية والعمل على معالجتها، فضلًا عن تبادل الخبرات وتعزيز قدرات الكوادر المتخصصة في الأمن السيبراني.
وفيما يتعلق بآليات تنفيذ الإطار الجديد، أوضح الخولي أنه سيتم تحديد فترة سماح بالتنسيق مع البنوك لتوفيق أوضاعها واستيفاء المتطلبات التنظيمية الجديدة، مع الاستعانة بفرق الرقابة الميدانية لتقييم مستويات الجاهزية ورصد الفجوات التي تحتاج إلى معالجة.
وشدد على أهمية زيادة الاستثمارات في استقطاب الكفاءات المتخصصة في أمن المعلومات، والعمل على تطوير مهاراتها والاحتفاظ بها، بما يضمن امتلاك المؤسسات المالية القدرات اللازمة لمواجهة التهديدات السيبرانية المتطورة.
3 طلبات لتأسيس بنوك رقمية أمام البنك المركزي المصري
وفي سياق متصل، كشف نائب محافظ البنك المركزي المصري عن تقدم ثلاثة طلبات للحصول على تراخيص لإنشاء بنوك رقمية، مؤكدًا أن التوسع في تقديم الخدمات المصرفية عبر القنوات الإلكترونية يتطلب بنية تحتية تكنولوجية متطورة وأنظمة حماية قوية، لضمان استمرارية الأعمال وحماية بيانات العملاء ومعاملاتهم المالية.
شريف حازم: الإطار الجديد يستند إلى أكثر من 38 معيارًا دوليًا للأمن السيبراني
من جانبه، أوضح شريف حازم، المسؤول عن قطاع الأمن السيبراني بالبنك المركزي المصري، أن تطوير الإصدار الثاني يأتي استكمالًا لجهود بناء مرجعية وطنية موحدة لتقييم قدرات المؤسسات المالية على مواجهة الهجمات السيبرانية، وحماية الأصول الرقمية والبيانات ومدخرات العملاء.
وأشار إلى أن الإصدار الأول من الإطار، الذي أُطلق عام 2022، نجح في توحيد منهجية تقييم الأمن السيبراني داخل القطاع المصرفي، حيث انتهى البنك المركزي من تقييم 38 مؤسسة مصرفية خلال ثمانية أشهر، استنادًا إلى ثلاثة محاور رئيسية تشمل الكوادر البشرية والتكنولوجيا والعمليات.
وأضاف أن مرحلة التقييم أعقبها العمل لمدة عشرة أشهر على مراجعة الخطط التصحيحية، وتحديد الفجوات الأمنية، ووضع المتطلبات اللازمة لمعالجتها ورفع كفاءة أنظمة الحماية.
وأوضح حازم أن الإصدار الثاني جرى تطويره بالتعاون مع شركة «PwC»، ويستند إلى أكثر من 38 معيارًا دوليًا، بما يضمن مواكبة أحدث الممارسات العالمية في مجال الأمن السيبراني، والتعامل مع المخاطر الناشئة المرتبطة بالذكاء الاصطناعي والحوسبة السحابية وإنترنت الأشياء والحوسبة الكمية.
الثقة الصفرية والتشفير المقاوم للحوسبة الكمية ضمن الإطار الجديد
واستعرض حازم أبرز ملامح الإصدار الثاني من الإطار الوطني للأمن السيبراني، والتي تتضمن تطوير آليات تقييم المخاطر وفقًا لطبيعة نشاط كل مؤسسة وحجم عملياتها، إلى جانب تطبيق مفهوم «الثقة الصفرية» (Zero Trust)، الذي يعتمد على التحقق المستمر من هوية المستخدمين والأجهزة قبل السماح لهم بالوصول إلى الأنظمة والموارد الرقمية.
كما يتضمن الإطار الاستعداد للمخاطر المحتملة المرتبطة بالحوسبة الكمية، من خلال التوجه إلى استخدام تقنيات التشفير المقاومة للحوسبة الكمية، بما يعزز حماية البيانات والأنظمة المالية من التهديدات المستقبلية.
وأضاف أن الإطار الجديد يشمل ما يُعرف بـ«محركات المخاطر»، التي توضح التداعيات المحتملة لعدم تطبيق الضوابط الأمنية المطلوبة، إلى جانب توفير أدلة إرشادية تساعد المؤسسات المالية على فهم المتطلبات التنظيمية وتطبيقها بصورة عملية.
كما يتضمن نموذجًا مطورًا لقياس مستوى نضج القدرات الأمنية، وربطها بالكفاءة الفعلية للمؤسسات في إدارة المخاطر السيبرانية والتعامل مع التهديدات المختلفة.
تأهيل الكوادر الوطنية لتعزيز الأمن السيبراني وحماية مدخرات العملاء
وشدد شريف حازم على أهمية الاستثمار في تأهيل الكوادر البشرية المتخصصة في الأمن السيبراني، بالتعاون مع الجهات المعنية والمعهد المصرفي المصري، من خلال برامج تدريبية متخصصة تستهدف سد فجوات المهارات وتعزيز الخبرات العملية.
وأكد أن بناء قدرات وطنية قوية في مجال الأمن السيبراني يمثل ركيزة أساسية لتعزيز ثقة العملاء في الخدمات المصرفية الرقمية، وحماية مدخراتهم وبياناتهم، إلى جانب دعم قدرة القطاع المالي المصري على جذب الاستثمارات ومواكبة التطورات التكنولوجية العالمية.
Cairo ICT 2026 يناقش مستقبل التكنولوجيا والأمن السيبراني والمدفوعات الرقمية
وتُقام الدورة الثلاثون من معرض ومؤتمر «Cairo ICT 2026» خلال الفترة من 7 إلى 10 نوفمبر 2026، بمركز مصر للمعارض الدولية في القاهرة الجديدة، تحت شعار «AI in Action»، بمشاركة واسعة من المؤسسات والشركات العاملة في قطاعات الاتصالات وتكنولوجيا المعلومات والخدمات الرقمية.
كما تتزامن فعاليات المعرض مع الدورة الثالثة عشرة من معرض ومؤتمر «PAFIX»، المقام تحت رعاية البنك المركزي المصري، والذي يجمع مختلف أطراف منظومة الخدمات المالية والمدفوعات الرقمية لمناقشة مستقبل التكنولوجيا المالية، وتطوير حلول الدفع الإلكتروني، وتعزيز الشمول المالي في السوق المصرية.